Mettre en place le double opt-in
Par Jérôme Guyonnetancien formateur en email marketing
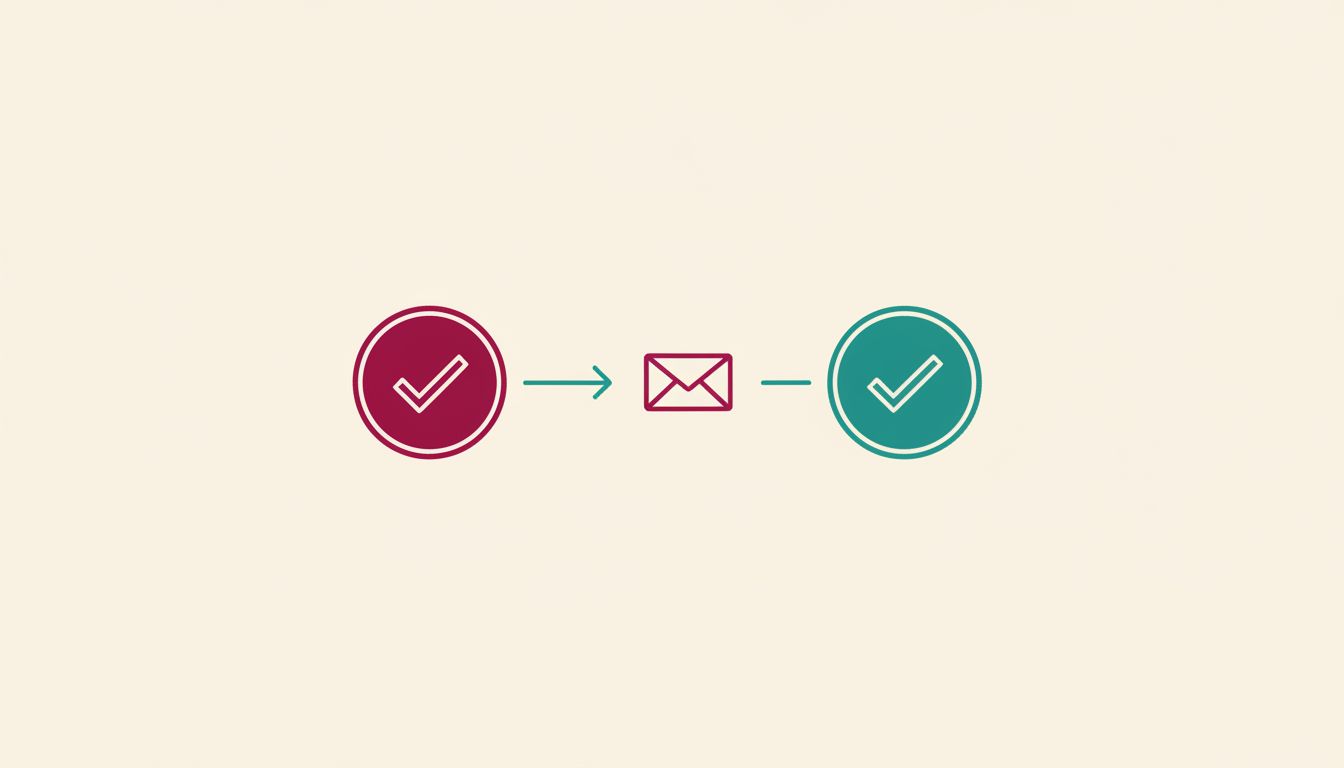
Le double opt-in ajoute une étape : après avoir laissé son adresse, la personne reçoit un email et doit cliquer pour confirmer. Sans ce clic, elle n’entre pas dans la liste.
Ce que ça élimine
Les fautes de frappe. Une adresse mal saisie produit un rebond définitif à chaque envoi, et les rebonds abîment votre réputation d’expéditeur.
Les adresses qui ne sont pas les leurs. Quelqu’un inscrit l’adresse d’un tiers, par erreur ou par malveillance. Ce tiers reçoit des messages qu’il n’a pas demandés, et clique sur « spam ». Une seule plainte pèse plus qu’un abonné.
Les pièges à spam. Les fournisseurs sèment des adresses qui n’ont jamais rien demandé, précisément pour repérer les listes mal tenues. Un formulaire sans confirmation peut en attraper une, et cela suffit à faire chuter la délivrabilité de toute la liste.
Les robots. Les formulaires ouverts se font remplir automatiquement. La confirmation les arrête net.
Ce que ça coûte
Entre 10 et 30 % des inscrits ne confirment jamais. C’est le vrai prix, et il n’est pas mince.
La plupart de ces pertes sont évitables : l’email de confirmation atterrit en indésirable, ou la personne quitte la page sans comprendre qu’il reste une étape.
Réduire la perte
Dites clairement ce qui se passe, sur la page de remerciement. « Un email vient de partir, cliquez sur le lien pour recevoir la lettre. Regardez dans vos indésirables si vous ne le voyez pas. » Cette phrase seule récupère une bonne partie des inscriptions perdues.
Envoyez la confirmation immédiatement. Au-delà de quelques minutes, la personne est passée à autre chose.
Faites un email de confirmation minimal : une phrase, un bouton, rien d’autre. Pas de design élaboré, pas de contenu additionnel, aucune autre action possible.
Soignez l’objet : « Confirmez votre inscription » est clair. Évitez les objets astucieux, qui font hésiter.
Si votre outil le permet, relancez une fois les non-confirmés au bout de deux jours.
Est-ce obligatoire ?
Non. Le RGPD exige un consentement libre, spécifique, éclairé et univoque, et il exige que vous puissiez le prouver. Il n’impose pas la confirmation par email.
Un simple opt-in avec une case non pré-cochée et un horodatage conservé est conforme. En cas de contrôle, la CNIL demandera la preuve du consentement : date, heure, adresse IP, formulaire utilisé. Votre outil doit conserver ces éléments.
Cela dit, le double opt-in constitue la preuve la plus solide qui soit, et c’est la pratique recommandée. Certains éditeurs l’imposent d’ailleurs par défaut.
Les cas où il s’impose vraiment
Quand vous achetez du trafic publicitaire vers une page de capture : la qualité des adresses y est nettement moins bonne.
Quand vous proposez un contenu gratuit à télécharger : beaucoup de gens saisissent une adresse jetable ou fausse pour l’obtenir.
Quand vous reprenez une liste ancienne ou d’origine incertaine. Envoyer une demande de reconfirmation à toute la base est douloureux, vous perdrez beaucoup de monde, mais ce qui reste sera sain et vous aurez la preuve du consentement.
Les cas où il se discute
Une inscription depuis un espace client où la personne est déjà authentifiée : l’adresse est vérifiée, le clic supplémentaire n’apporte rien.
Une collecte en face à face, sur un salon ou en boutique, où vous avez vu la personne écrire son adresse. L’envoi de confirmation reste utile pour vérifier la lisibilité de l’écriture.
L’activer
Tous les outils sérieux le proposent en une case à cocher dans les réglages de la liste. Vérifiez ensuite trois choses : le texte de l’email de confirmation, la page vers laquelle le clic renvoie, et le fait que les non-confirmés restent visibles quelque part pour pouvoir les relancer.